每日消费电子观察
6 hours ago
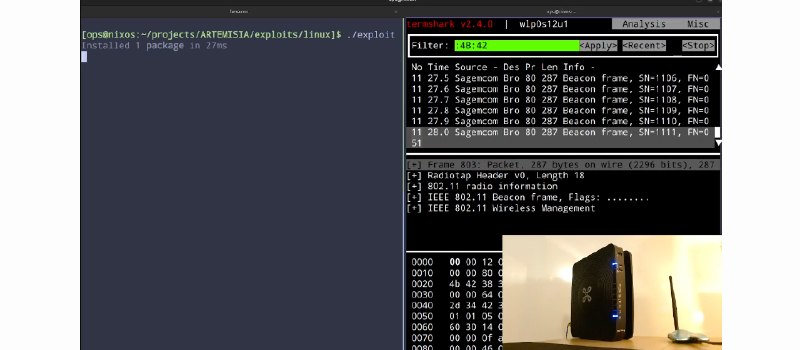
博通 Wi-Fi芯片存在未修补的WPSplinter漏洞,攻击者无须密码即可取得路由器root权限
https://www.ithome.com.tw/news/179807
iThome
Broadcom Wi-Fi晶片存在未修補的WPSplinter漏洞,攻擊者無須密碼即可取得路由器root權限
研究人員已在多家電信業者家用閘道器成功驗證攻擊,該漏洞相關程式碼至少可追溯至2010年,目前未獲CVE編號,受影響設備也尚無修補程式
Home
竹新社
风向旗参考快讯
每日消费电子观察
Find me in
Telegram